Virtual Patching: Jak chránit WordPress ještě před vydáním bezpečnostní opravy
Obsah
Související
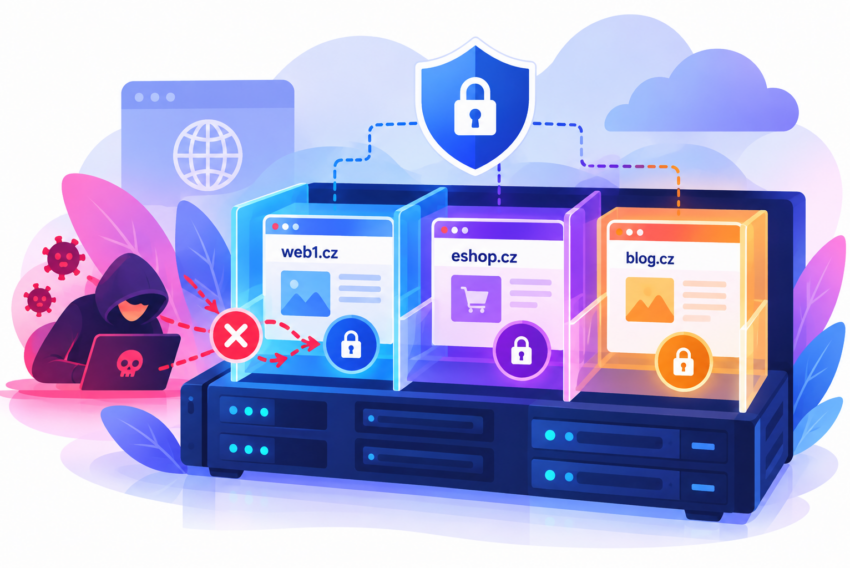

Objeví-li se zranitelnost v používaném pluginu nebo šabloně, může být web ohrožený dřív, než jeho vývojář připraví opravu. Pomoci může virtual patching. Bezpečnostní vrstva zachytává a blokuje požadavky, které se známou zranitelnost snaží zneužít. Jde ale o dočasné opatření. Chybu v samotném softwaru neodstraní a nenahrazuje instalaci oficiální aktualizace.
Co je virtual patching
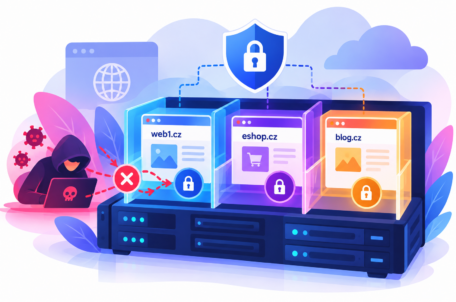
Virtual patching, česky virtuální záplatování, chrání zranitelnou aplikaci úpravou pravidel na jiné vrstvě – typicky ve webovém aplikačním firewallu (WAF). Ten kontroluje příchozí požadavky a pokouší se rozpoznat škodlivý obsah nebo podezřelý způsob komunikace. Pokud požadavek odpovídá známému útoku, firewall ho může zastavit ještě předtím, než jej zpracuje WordPress nebo zranitelný plugin.
Samotné soubory WordPressu se při tomto postupu nemění. Pravidlo například může blokovat konkrétní požadavky na zranitelnou adresu nebo nepovolené hodnoty v určitém parametru. Ochrana může být nasazená na serveru, v bezpečnostním pluginu nebo v externí službě, která provoz filtruje před jeho doručením na web.
Kdy se může hodit
Mezi zveřejněním informace o zranitelnosti a instalací opravy může vzniknout období, kdy je web vystavený útokům. Útočníci mohou zranitelné weby začít hledat krátce po zveřejnění podrobností o chybě, zatímco aktualizace ještě nemusí být dostupná nebo ji správce potřebuje nejprve otestovat. V takové situaci může WAF dočasně omezit riziko blokováním požadavků, které odpovídají známému způsobu zneužití chyby.
WordPress uvádí, že jeho bezpečnostní tým spolupracuje s hostingovými a bezpečnostními partnery na ochranných opatřeních na úrovni webových aplikačních firewallů. Ty mohou weby před některými útoky chránit, než se oprava připraví nebo nasadí.
Virtual patching se může hodit například v těchto případech:
- Oprava ještě není k dispozici – vývojář o zranitelnosti ví, ale zatím nevydal novou verzi pluginu nebo šablony.
- Aktualizaci je potřeba nejprve otestovat – web obsahuje vlastní úpravy nebo je na pluginu závislá důležitá funkce, takže správce potřebuje ověřit, že aktualizace nezpůsobí výpadek.
- Opravu nelze nasadit ihned – správce webu není dostupný, aktualizace vyžaduje servisní zásah nebo je nutné naplánovat odstávku.
- Zranitelný komponent už není udržovaný – dočasné pravidlo může omezit některé známé útoky, než správce plugin nahradí nebo odstraní.
U neudržovaného pluginu je ale virtual patching jen přechodným opatřením. Pokud pro něj už nevycházejí opravy, nelze počítat s tím, že firewall pokryje všechny chyby, které se v něm mohou objevit. Správce by měl hledat náhradu, případně plugin vypnout a odstranit, pokud ho web nepotřebuje.
Ochrana závisí na tom, zda WAF zná konkrétní zranitelnost a dokáže rozpoznat odpovídající útok. Proto je důležité ověřit, zda pravidlo skutečně pokrývá používanou verzi a způsob nasazení webu. Po vydání oficiální opravy by měl správce aktualizovat zranitelný software a následně zkontrolovat, zda lze dočasné pravidlo vypnout.
Limity virtuální záplaty
Virtuální záplata může snížit riziko známého útoku, ale zranitelnost v pluginu ani šabloně neodstraní. Její účinnost závisí na kvalitě pravidla a na tom, zda firewall kontroluje veškerý provoz směřující na web.
Počítat je třeba také s několika omezeními:
- Nezachytí každý útok – pravidlo nemusí rozpoznat jiné varianty útokunebo upravený požadavek.
- Může blokovat i běžné návštěvníky. Příliš přísné nastavení může narušit formuláře nebo jiné funkce webu.
- Firewall lze někdy obejít. Pokud útočník dokáže poslat požadavek přímo na server mimo ochrannou vrstvu, pravidlo ho nemusí zachytit.
- Neopraví následky předchozího útoku. Pokud už útočník web napadl, samotné blokování dalších požadavků infekci neodstraní.
Virtual patching proto berte jako dočasnou ochranu. Jakmile je dostupná oficiální aktualizace, nainstalujte ji a ověřte, zda lze virtuální záplatu vypnout.
Co dělat, když je plugin zranitelný
Nejdříve zjistěte, zda se zranitelnost týká verze nainstalované na vašem webu. Sledujte oznámení vývojáře pluginu, jeho bezpečnostní doporučení a informace od poskytovatele hostingu nebo použitého firewallu. Pokud je oprava dostupná, nainstalujte ji co nejdříve a ověřte, že web po aktualizaci funguje.
Když oprava ještě není k dispozici, zvažte dočasné vypnutí nebo odstranění zranitelného pluginu, pokud to provoz webu umožňuje. Jinou možností je pravidlo WAF nebo virtual patching od důvěryhodného poskytovatele.
Po vydání aktualizace ji nasaďte a ověřte, zda už není potřeba dočasné pravidlo. WordPress doporučuje udržovat pluginy a šablony aktualizované a nabízí pro ně také možnost automatických aktualizací.
Dočasný štít, ne náhrada aktualizace
Virtual patching může WordPressu poskytnout další vrstvu ochrany v době, kdy oprava ještě není dostupná nebo ji nelze nasadit okamžitě. Jeho účinnost však závisí na kvalitě pravidel, správném umístění firewallu a průběžném ověřování, že ochrana funguje.
Jakmile vývojář vydá opravenou verzi, aktualizujte plugin, šablonu nebo samotný WordPress. Právě oprava zranitelného softwaru zůstává hlavním způsobem, jak chybu odstranit. Firewall může dobu do jejího nasazení pouze překlenout.
S průběžnými aktualizacemi, zálohami a kontrolou webu pomůže také WordPress hosting od CZECHIA.COM, kde lze správu WordPressu svěřit ZONERu.