IT Security
Bezpečnost MCP: Jak chránit AI agenty před únikem dat a zneužitím nástrojů
AI agent může díky MCP číst dokumenty, prohledávat databáze nebo pracovat s dalšími službami. Každé takové propojení mu ale zároveň otevírá nové možnosti a útočníkům nové cesty k datům. Riziko nespočívá jen v chybě samotného protokolu. Záleží také na tom, jaká oprávnění agent
Virtual Patching: Jak chránit WordPress ještě před vydáním bezpečnostní opravy
Objeví-li se zranitelnost v používaném pluginu nebo šabloně, může být web ohrožený dřív, než jeho vývojář připraví opravu. Pomoci může virtual patching. Bezpečnostní vrstva zachytává a blokuje požadavky, které se známou zranitelnost snaží zneužít. Jde ale o dočasné opatření. Chybu v samotném
WordPress Application Passwords: Jak bezpečně připojovat externí aplikace
Chcete propojit WordPress s mobilní aplikací, automatizačním nástrojem nebo skriptem? Nemusíte sdílet běžné heslo do administrace. WordPress nabízí aplikační hesla – samostatné přístupové údaje, které lze vytvořit pro konkrétní službu a kdykoli zrušit. Sama o sobě ale neurčují, co smí aplikace
Brute-force útoky na WordPress: Jak fungují a jak jim předcházet
Pokusy o přihlášení k WordPressu přicházejí často automaticky a nemusí znamenat, že si útočník vybral právě váš web. Bot zkouší různá hesla, případně kombinace získané z uniklých databází. Když se trefí, může převzít administraci. A i neúspěšné pokusy mohou zbytečně zatěžovat server.
Domain Hijacking: Jak útočníci přebírají kontrolu nad doménami
Únos domény může na první pohled vypadat jako výpadek webu nebo chyba DNS. Ve skutečnosti může útočník získat přístup k účtu u registrátora, změnit údaje o držiteli domény nebo přesměrovat její provoz. Následky se přitom nemusí týkat jen webu. Ohrožené mohou
PHP pod tlakem: Dvě kritické chyby vyžadovaly okamžitou aktualizaci
Dvě kritické chyby v PHP mohly za určitých podmínek umožnit útočníkovi spustit vlastní kód na serveru bez přihlášení. Vývojáři PHP vydali opravené verze 21. října 2026. Co zranitelnosti znamenají, které verze je opravují a jak postupovat, pokud PHP spravujete sami? Chyby byly
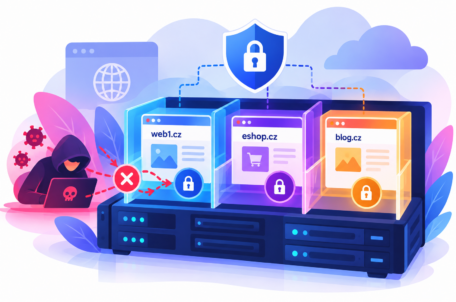
Izolace webů na sdíleném hostingu: Jak zabránit šíření útoku mezi zákazníky
Napadený plugin, odcizené heslo nebo chyba v aplikaci mohou útočníkovi otevřít cestu do webu. Na sdíleném hostingu ale záleží také na tom, kam se dostane dál. Správně nastavená izolace odděluje zákaznické účty, omezuje přístup k jejich datům a pomáhá udržet incident v hranicích
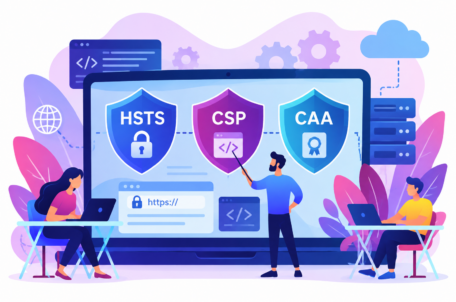
HSTS, CSP a CAA: Tři bezpečnostní technologie, které by měl znát každý správce webu
HTTPS je důležitý základ zabezpečení webu. Samo však neurčuje, jaké skripty se mohou na stránce spouštět ani které certifikační autority smějí pro doménu vydávat certifikáty. Právě tyto oblasti pomáhají řešit HSTS, CSP a CAA. Každá technologie chrání jinou část provozu
Zabezpečení webhostingu: Co všechno chrání váš web a na co si dát pozor
Webhosting není jen prostor, na kterém jsou uložené soubory vašeho webu. Jeho zabezpečení může ovlivnit dostupnost stránek, ochranu přenášených dat i to, jak snadno se dokážete zotavit z útoku nebo vlastní chyby. Podíváme se proto na nejdůležitější prvky bezpečného hostingu –
Indirect Prompt Injection: Útok ukrytý na webu nebo v dokumentu
Umělá inteligence už nepracuje pouze s textem, který uživatel napíše do chatovacího okna. AI asistenti dokážou procházet webové stránky, analyzovat dokumenty, číst e-maily nebo používat další nástroje. Právě tím ale vzniká nový prostor pro útok. Indirect Prompt Injection umožňuje útočníkovi ukrýt

Content provenance: Jak prokázat původ digitálního obsahu
Digitální obsah je dnes možné vytvořit, upravit nebo kompletně vygenerovat během několika sekund. S rostoucími možnostmi generativní AI proto získává na významu otázka, jak ověřit původ fotografie, videa nebo jiného digitálního souboru. Právě tím se zabývá content provenance, soubor technologií a

Jak vyřešit wp2shell: Krok za krokem k odstranění viru z WordPressu
Útočníci často využívají zranitelností v neaktualizovaných pluginech nebo šablonách. Jakmile se dostanou dovnitř, vytvoří si vlastní administrátorský účet (nejčastěji pojmenovaný právě jako wp2shell). Díky němu si zajistí trvalý zadní vrátka (backdoor) do vašeho systému, přes který mohou: Instalovat škodlivé pluginy. Rozesílat

Jak funguje infrastruktura veřejných klíčů (PKI)
Když otevřete web přes HTTPS, podepíšete dokument elektronickým podpisem nebo se přihlásíte pomocí certifikátu, na pozadí často pracuje PKI. Infrastruktura veřejných klíčů vytváří systém důvěry, díky kterému lze ověřit, komu určitý kryptografický klíč patří, a bezpečně jej používat pro šifrování,

Certificate Transparency: Nenápadná technologie, která pomáhá chránit internet
Většina uživatelů o Certificate Transparency nikdy neslyšela, přesto jde o jednu z klíčových technologií, které zvyšují bezpečnost internetu. Veřejné logy vydaných TLS certifikátů umožňují odhalit chybně nebo neoprávněně vystavené certifikáty a posilují důvěru v zabezpečenou komunikaci. Jak celý systém funguje a proč

Od ruční správy k AI: Nová éra digitálních certifikátů
Firmy dnes spravují desítky až tisíce digitálních certifikátů. Ty zajišťují šifrování webových stránek, ověřování serverů, elektronické podpisy, autentizaci zařízení i zabezpečení firemní komunikace. S rostoucím počtem certifikátů ale přibývá riziko jejich expirace, chybné konfigurace nebo zneužití. Umělá inteligence (AI) začíná pomáhat