IT Security
Jak správně nastavit SPF, DKIM a DMARC a proč na nich záleží
E-mail může na první pohled vypadat důvěryhodně, přesto nemusí skutečně pocházet z adresy, kterou vidíte jako odesílatele. Právě tomu pomáhají zabránit technologie SPF, DKIM a DMARC. Ověřují, kdo smí za doménu odesílat zprávy, chrání ji před zneužitím a zároveň mají vliv
Elektronická pečeť: K čemu slouží a čím se liší od elektronického podpisu
Elektronické dokumenty už dávno nejsou pouze digitální náhradou papíru. Firmy i úřady potřebují spolehlivě prokázat, odkud dokument pochází a zda jej někdo po vystavení nezměnil. Právě k tomu slouží elektronická pečeť. Na první pohled připomíná elektronický podpis, její účel je ale

Kybernetické hrozby pod kontrolou: Jak CZECHIA chrání internet před podvodníky
Phishingové e-maily, podvodné weby nebo falešné e-shopy vznikají každý den. Útočníci si často registrují nové domény a zneužívají hostingové služby k podvodům. Bezpečnost proto nemůže být založena pouze na řešení nahlášených incidentů. V CZECHIA.COM proto sázíme na aktivní přístup. Vlastní CSIRT tým
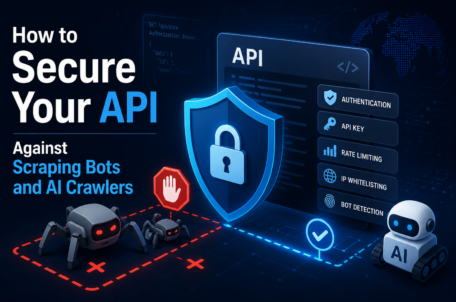
Jak zabezpečit API proti scraping botům a AI crawlerům
API dnes nevyužívají pouze legitimní aplikace a integrace. Stále častěji se stávají cílem scraperů, automatizovaných botů i AI crawlerů, které mohou masivně stahovat data, zatěžovat infrastrukturu nebo porušovat obchodní podmínky služby. Jak API chránit a které bezpečnostní mechanismy dávají v praxi
Moderní autentizace v praxi: Kdy použít JWT, session nebo passkeys
Přihlášení uživatele dnes není jen otázkou formuláře s heslem. Moderní webové aplikace řeší bezpečnost, škálování API, mobilní zařízení i pohodlnější přihlašování bez hesel. Kdy dává smysl použít klasické sessions, kdy JWT tokeny a proč se stále více mluví o passkeys? Co
Zero Trust Security pro menší projekty: Co to znamená v praxi
Zabezpečit web dnes neznamená jen nasadit HTTPS a silné heslo. Moderní aplikace běží v cloudu, komunikují přes API a spravují je lidé z různých míst a zařízení. Model Zero Trust na tuto realitu reaguje jednoduchým principem: nikomu automaticky nevěř a vše průběžně
Jak číst chybové hlášky serveru, i když nejste admin
Chybová hláška na webu dokáže vyděsit, zvlášť když nemáte přístup k serveru ani administraci. Přesto z ní často lze vyčíst překvapivě hodně. A právě to je důležité pro redaktory, marketéry, UX designéry i majitele webů, kteří potřebují problém správně popsat, pochopit a
Homomorfní šifrování: Intel a čip pro výpočty nad zašifrovanými daty
Už v roce 1977 navrhli Ron Rivest, Adi Shamir a Leonard Adleman koncept (RSA), který by umožnil provádět výpočty přímo nad zašifrovanými daty, aniž by bylo nutné je dešifrovat. Dlouholetý vědecký sen, takzvané homomorfní šifrování, se díky nedávné demonstraci specializovaného čipu
Bezpečnostní checklist pro WordPress a další CMS
Redakční systémy výrazně zjednodušily tvorbu webů, ale zároveň přinesly nová bezpečnostní rizika. Většina útoků dnes necílí na konkrétní web, ale na tisíce instalací najednou pomocí automatizovaných nástrojů. Stačí jeden neaktualizovaný plugin nebo slabé heslo a z běžného webu se může stát
Jak postavit základní bezpečnostní architekturu webu bez enterprise řešení
Malé a střední weby dnes čelí stejným útokům jako velké portály, ale obvykle bez bezpečnostního týmu a bez drahých nástrojů. Přesto lze postavit funkční a realistickou bezpečnostní architekturu i na běžném hostingu nebo cloudu. Jaké vrstvy by tedy měly mít
Správci hesel nejsou tak bezpeční, jak se tvrdí, ukazuje švýcarská studie
Bezpečnostní experti už řadu let doporučují správce hesel jako nejbezpečnější způsob pro práci s přihlašovacími údaji. Nová studie vědeckého týmu ze švýcarského ETH Zurich však odhalila závažné bezpečnostní slabiny u tří populárních cloudových řešení. V rámci testování se výzkumníkům podařilo nejen získat
Bezpečnostní dluh webů a aplikací: Tichý problém, který se dřív nebo později vrátí
Bezpečnostní dluh vzniká nenápadně. Drobnými kompromisy, odkládáním aktualizací a dočasnými řešeními, která zůstanou v provozu roky. Výsledkem je infrastruktura, která sice funguje, ale postupně se stává čím dál zranitelnější. Co tedy bezpečnostní dluh znamená, kde vzniká, jak se projevuje v praxi a
Konec ročních certifikátů: Jak na automatizaci TLS certifikátů pomocí DNS
Google i Apple neúprosně tlačí na zkracování platnosti SSL/TLS certifikátů. Z původních několika let jsme se dostali na rok a trend jasně směřuje k platnosti pouhých 90, či dokonce 47 dnů. V takovém tempu se manuální obnova stává pro správce serverů noční můrou.
Anomálie v návštěvnosti: Znamení útoku nebo falešný poplach
Náhlý nárůst návštěvnosti, prudký propad, nebo podezřele pravidelné špičky v grafech. Podobné výkyvy dokážou vyvolat paniku i falešný pocit ohrožení. Ne každá anomálie ale znamená útok, a ne každý útok se projeví okamžitým výpadkem. Jak rozlišit běžnou změnu chování uživatelů od
API a bezpečnost: Jak ochránit koncové body bez firewallu
Rozhraní API se stalo páteří moderních webů, aplikací i digitálních služeb. Právě proto je také jedním z nejčastějších cílů útoků. Zatímco klasické weby chráníme pomocí firewallů a WAF řešení, u API tento přístup často selhává nebo vůbec nedává smysl. Jak tedy