Nejnovější
Bezpečnost MCP: Jak chránit AI agenty před únikem dat a zneužitím nástrojů
AI agent může díky MCP číst dokumenty, prohledávat databáze nebo pracovat s dalšími službami. Každé takové propojení mu ale zároveň otevírá nové možnosti a útočníkům nové cesty k datům. Riziko nespočívá jen v chybě samotného protokolu. Záleží také na tom, jaká oprávnění agent
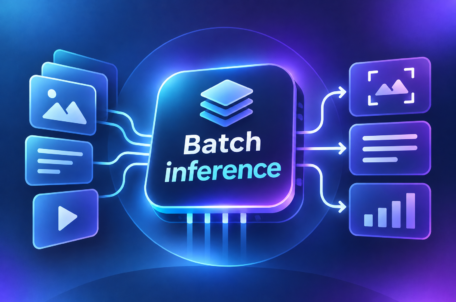
Batch inference: Jak AI zpracovává tisíce úloh najednou
Potřebujete pomocí AI roztřídit tisíce zákaznických zpráv, vytáhnout údaje z dokumentů nebo doplnit popisy produktů v e-shopu? Pokud výsledek nemusí být k dispozici hned, nemusíte každou úlohu posílat samostatně a čekat na okamžitou odpověď. Batch inference (česky dávková inference) umožňuje předat modelu větší
Virtual Patching: Jak chránit WordPress ještě před vydáním bezpečnostní opravy
Objeví-li se zranitelnost v používaném pluginu nebo šabloně, může být web ohrožený dřív, než jeho vývojář připraví opravu. Pomoci může virtual patching. Bezpečnostní vrstva zachytává a blokuje požadavky, které se známou zranitelnost snaží zneužít. Jde ale o dočasné opatření. Chybu v samotném
NVIDIA Blackwell mění pravidla pro výpočty umělé inteligence
Na českém trhu se pronajímají také GPU starších generací, jejichž kapacita VRAM může být pro moderní AI modely omezující. Ty totiž často potřebují výrazně výkonnější hardware. V našem srovnání se podíváme na to, jaké limity mají běžně nabízené karty a co
WordPress Application Passwords: Jak bezpečně připojovat externí aplikace
Chcete propojit WordPress s mobilní aplikací, automatizačním nástrojem nebo skriptem? Nemusíte sdílet běžné heslo do administrace. WordPress nabízí aplikační hesla – samostatné přístupové údaje, které lze vytvořit pro konkrétní službu a kdykoli zrušit. Sama o sobě ale neurčují, co smí aplikace
Brute-force útoky na WordPress: Jak fungují a jak jim předcházet
Pokusy o přihlášení k WordPressu přicházejí často automaticky a nemusí znamenat, že si útočník vybral právě váš web. Bot zkouší různá hesla, případně kombinace získané z uniklých databází. Když se trefí, může převzít administraci. A i neúspěšné pokusy mohou zbytečně zatěžovat server.
Domain Hijacking: Jak útočníci přebírají kontrolu nad doménami
Únos domény může na první pohled vypadat jako výpadek webu nebo chyba DNS. Ve skutečnosti může útočník získat přístup k účtu u registrátora, změnit údaje o držiteli domény nebo přesměrovat její provoz. Následky se přitom nemusí týkat jen webu. Ohrožené mohou
Postkvantové TLS: Jak se webhosting připravuje na nové kryptografické algoritmy
Kvantové počítače zatím běžné šifrování webového provozu nelámou. Útočníci ale mohou data zachytit už dnes a pokusit se je rozšifrovat později, až budou mít k dispozici dostatečně výkonnou technologii. Proto se připravují nové kryptografické algoritmy i jejich nasazení v TLS. Co se
Connection Pooling: Proč může být důležité pro výkon databáze
Databázové spojení vzniká při každé komunikaci aplikace s databází. Pokud ho aplikace po každém požadavku zavře a znovu otevírá, zbytečně opakuje práci a může zvyšovat zátěž serveru. Connection pooling tomu předchází. Hotová spojení uchovává a podle potřeby je půjčuje dalším požadavkům.
Doména .AI: Jak vznikla a proč je dnes tak oblíbená
Koncovka .AI na první pohled odkazuje na umělou inteligenci. V internetových adresách ale může mít zkratka i jiný původ. Jak tato doména funguje, proč si ji oblíbily technologické projekty a co je dobré vědět před registrací? Národní doména, která získala globální
PHP pod tlakem: Dvě kritické chyby vyžadovaly okamžitou aktualizaci
Dvě kritické chyby v PHP mohly za určitých podmínek umožnit útočníkovi spustit vlastní kód na serveru bez přihlášení. Vývojáři PHP vydali opravené verze 21. října 2026. Co zranitelnosti znamenají, které verze je opravují a jak postupovat, pokud PHP spravujete sami? Chyby byly
Doména .AI nově podporuje znaky národních abeced
Doména .AI nově umožňuje registrovat názvy se znaky národních abeced a dalších písem. Značky tak mohou používat své jméno v podobě, kterou zákazníci znají z běžného života – včetně diakritiky nebo znaků z nelatinkových písem. Podpora byla v ostrém provozu spuštěna 19. října 2026. Od
Webhosting pod kapotou: Co se stane, když návštěvník otevře webovou stránku
Otevřete adresu webu a za okamžik se zobrazí stránka. Na pozadí se přitom odehraje několik kroků. Prohlížeč zjistí, kde web najít, naváže spojení se serverem a požádá ho o obsah. Server pak může poslat připravené soubory, nebo stránku sestavit z dat.
High Availability: Jak zajistit dostupnost webu i při výpadku serveru
Výpadek jednoho serveru nemusí znamenat, že web přestane fungovat. Pokud aplikace běží na více nezávislých uzlech a provoz se umí přesunout na zdravou část infrastruktury, může služba pokračovat i při poruše. High Availability ale nevzniká pouhým přidáním druhého serveru. Záložní
Catch-all e-mail: Praktická funkce nebo bezpečnostní riziko
Překlep v adrese nemusí znamenat ztracený e-mail. Catch-all schránka zachytí také zprávy odeslané na adresy, které na doméně neexistují. Může tak zachránit důležitou korespondenci, zároveň ale přináší víc nevyžádaných zpráv a vyžaduje pečlivou správu. Kdy se vyplatí a jak ji nastavit