Bezpečnost MCP: Jak chránit AI agenty před únikem dat a zneužitím nástrojů
Obsah
Související
-
 AI SEO ve WordPressu: Automatizace meta tagů bez vlastních API klíčů
-
 Německo masivně investuje do datacenter. Do roku 2030 chce zdvojnásobit kapacity
-
 Nepřichází vám zákazníci z ChatGPT a Gemini? Váš hosting je možná natvrdo blokuje
-
 Úpravy fotek v Zoner AI: Jak použít generativní výplň online zdarma
AI agent může díky MCP číst dokumenty, prohledávat databáze nebo pracovat s dalšími službami. Každé takové propojení mu ale zároveň otevírá nové možnosti a útočníkům nové cesty k datům. Riziko nespočívá jen v chybě samotného protokolu. Záleží také na tom, jaká oprávnění agent dostane, komu svěříte jeho přístupové údaje a zda kontrolujete, co skutečně provádí.
Co je MCP a proč rozšiřuje prostor pro útok
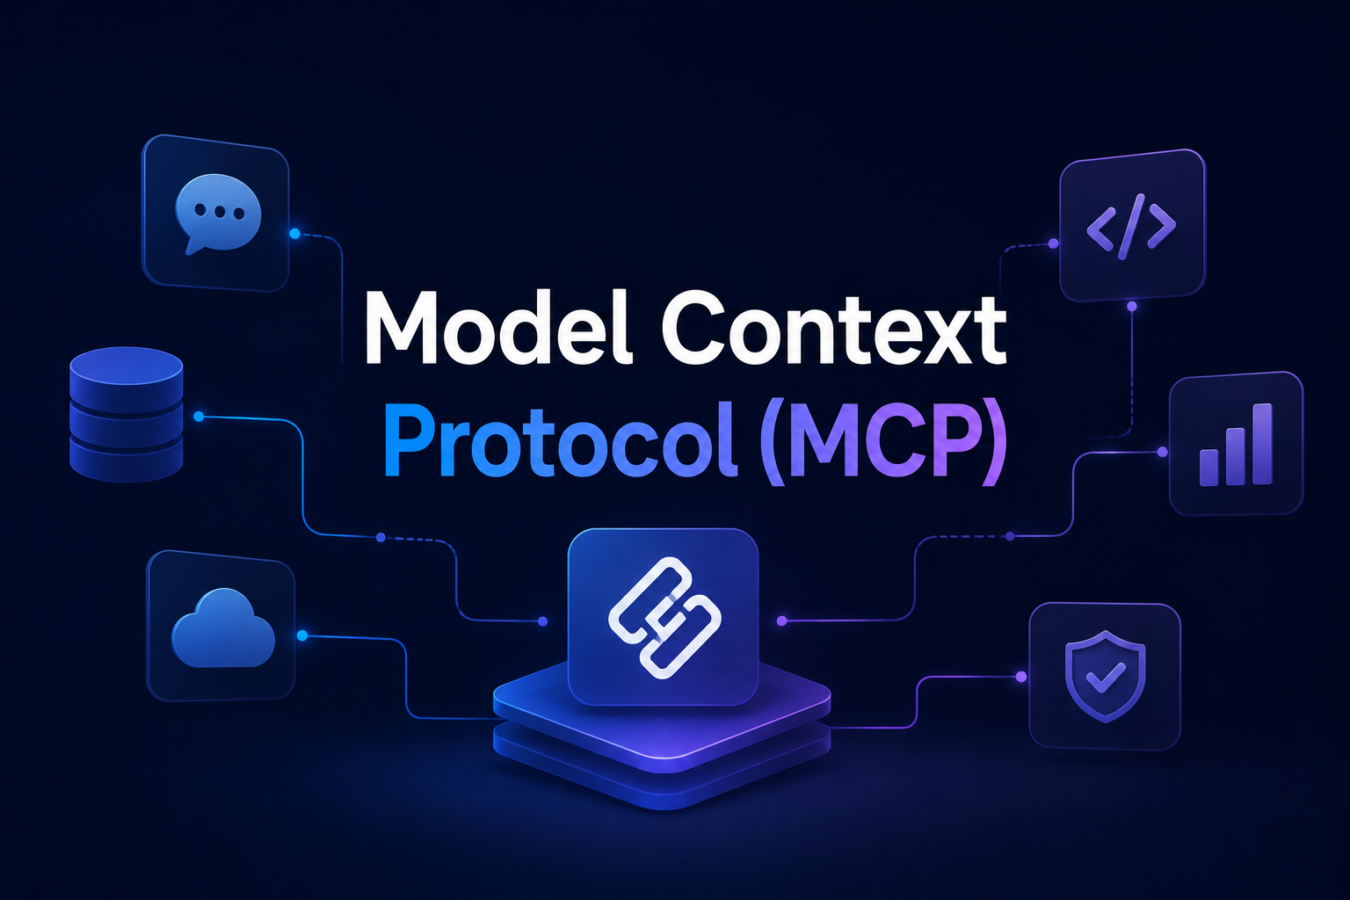
Model Context Protocol (MCP) standardizuje propojení AI aplikací s externími zdroji dat a nástroji. MCP server může například nabídnout funkce pro čtení souborů, práci s databází nebo odesílání zpráv. AI aplikace se k nim připojuje jako klient a může je využívat podle zadání. Specifikace MCP popisuje mimo jiné nástroje jako funkce, které může model spouštět.
Tím se mění i způsob, jakým může dojít k napadení. Běžná aplikace obvykle vykonává předem naprogramované požadavky. AI agent si však vybírá nástroj a jeho argumenty podle toho, co právě čte a vyhodnocuje. Útočník se proto může pokusit ovlivnit jeho rozhodnutí třeba skrytým pokynem v e-mailu, dokumentu nebo příspěvku v diskusi.
MCP samo o sobě nezaručuje, že každý server bude bezpečně nasazený nebo že agent dostane jen nezbytná oprávnění. Bezpečnostní pravidla proto musí nastavit a kontrolovat provozovatelé klientů i serverů. Podrobné pokyny k rizikům a jejich omezení nabízí bezpečnostní doporučení projektu MCP.
Prompt injection může agenta přimět k nechtěné akci
Při prompt injection se útočník snaží vložit instrukce do obsahu, který agent zpracovává. Může jít například o text v dokumentu nebo tiketu podpory. Agent pak může škodlivý obsah mylně považovat za pokyn a použít dostupný nástroj – třeba vyhledat citlivé údaje nebo je odeslat na jiné místo.
Podobně funguje takzvané poisoning nástrojů. Škodlivé pokyny mohou být ukryté v popisu MCP nástroje, který model při práci dostane k dispozici. Ještě zákeřnější je situace, kdy se popis nástroje změní až poté, co uživatel server schválil.
Samotný jazykový model nemusí vždy spolehlivě poznat, že instrukce pochází z nedůvěryhodného zdroje. Proto je vhodné omezit, které nástroje může agent použít, a vyžadovat schválení u akcí, které mění data nebo je posílají mimo organizaci. Ani ochranné filtry modelu by neměly být jedinou obranou.
Příliš široká oprávnění zvětšují škody
MCP server může pracovat s přístupovými údaji, které mu umožňují číst nebo měnit data v připojené službě. Pokud agent dostane například token s plným přístupem k databázi, může chyba v jeho rozhodování nebo škodlivý pokyn způsobit mnohem větší škodu než při použití účtu pouze pro čtení.
Řešením je princip nejmenších oprávnění. Každému agentovi, serveru a tokenu přidělit jen přístup potřebný pro konkrétní úkol. Agent, který má pouze vyhledávat informace, by neměl mít možnost mazat záznamy nebo měnit produkční data.
Pozornost vyžadují také samotné přístupové údaje. Pokud jsou klíče uložené v souborech nebo proměnných prostředí, může se k nim dostat proces spuštěný se stejnými právy.
Pomáhají krátkodobé a úzce omezené tokeny, bezpečné úložiště tajných údajů a jejich pravidelná obměna. MCP také zakazuje předávat dál tokeny, které nebyly vydány přímo pro daný server.
Nedůvěryhodný server může spustit cizí kód
Instalace lokálního MCP serveru může znamenat spuštění cizího programu přímo na počítači. Podle toho, jak jej uživatel nebo aplikace spustí, může mít přístup k souborům, síti nebo dalším zdrojům. Rizikem jsou také podvodné balíčky, které napodobují důvěryhodný nástroj, případně aktualizace, jež změní chování serveru.
Před instalací proto ověřte, kdo server vydává, odkud pochází balíček a jaká oprávnění požaduje. U důležitých nasazení připněte konkrétní ověřenou verzi, aby se kód nezměnil bez kontroly. Lokální servery je vhodné provozovat v izolovaném prostředí s omezeným přístupem k souborům a síti.
Síťová omezení brání odcizení dat
I když agent nemůže přímo předat útočníkovi přístupové údaje, může se pokusit odeslat přečtená data přes dostupné síťové spojení. Pokud smí komunikovat s libovolným serverem na internetu, je obtížné takovému úniku zabránit.
Praktickým opatřením je povolit odchozí spojení jen na nezbytné adresy a zaznamenávat, kam agent komunikuje. Serverové aplikace by zároveň měly bránit požadavkům na interní adresy a cloudová metadata. Jinak by mohl útočník agenta zneužít jako prostředníka pro přístup do vnitřní sítě – typ útoku známý jako SSRF. Doporučení MCP se věnují také tomuto riziku a validaci cílových adres.
Schvalujte citlivé akce a zaznamenávejte jejich průběh
Čtení veřejných informací obvykle nepředstavuje stejné riziko jako smazání databázového záznamu, odeslání e-mailu nebo zveřejnění souboru.
Oprávnění lze proto rozdělit podle dopadu:
- běžné čtecí operace povolit,
- změny dat a odesílání informací vyžadovat potvrzení,
- destruktivní operace zakázat, pokud nejsou nezbytné.
Schvalovací okno by mělo uživateli ukázat, který nástroj se spustí, s jakými parametry a jaké změny může provést. Současně je vhodné ukládat záznamy o voláních nástrojů, použitých oprávněních a rozhodnutích uživatele. Záznamy pomohou při vyšetřování incidentu, samy mu však nezabrání.
Bezpečnost MCP stojí na více vrstvách
MCP umožňuje AI agentům pracovat s nástroji a daty, které by jinak zůstaly oddělené. Bezpečné nasazení proto začíná správou přístupů. Ověřujte původ serverů, omezte oprávnění i síťové spojení, chraňte přístupové údaje a citlivé akce podmiňte schválením.
Žádné jednotlivé opatření nezaručí, že agent nikdy neudělá chybu nebo nepodlehne škodlivé instrukci. Izolace, omezená oprávnění, schvalování a auditní záznamy ale mohou výrazně zmenšit dopad případného selhání.
Důležitou součástí nasazení je také infrastruktura, na které AI aplikace běží. ZonerCloud nabízí dedikované AI/GPU servery pro AI a strojové učení. Bezpečnost MCP je však potřeba zajistit také správným nastavením oprávnění, přístupových údajů a schvalování akcí přímo v aplikaci.