Obsah
Související
Certifikát běžně prokazuje identitu webového serveru návštěvníkovi. U interních služeb nebo firemních API ale může být stejně důležité vědět, kdo se připojuje z druhé strany. mTLS proto ověřuje certifikátem i klienta – třeba aplikaci, server nebo zařízení. Jak vzájemné ověřování funguje a kdy má smysl ho použít?
Co je mTLS
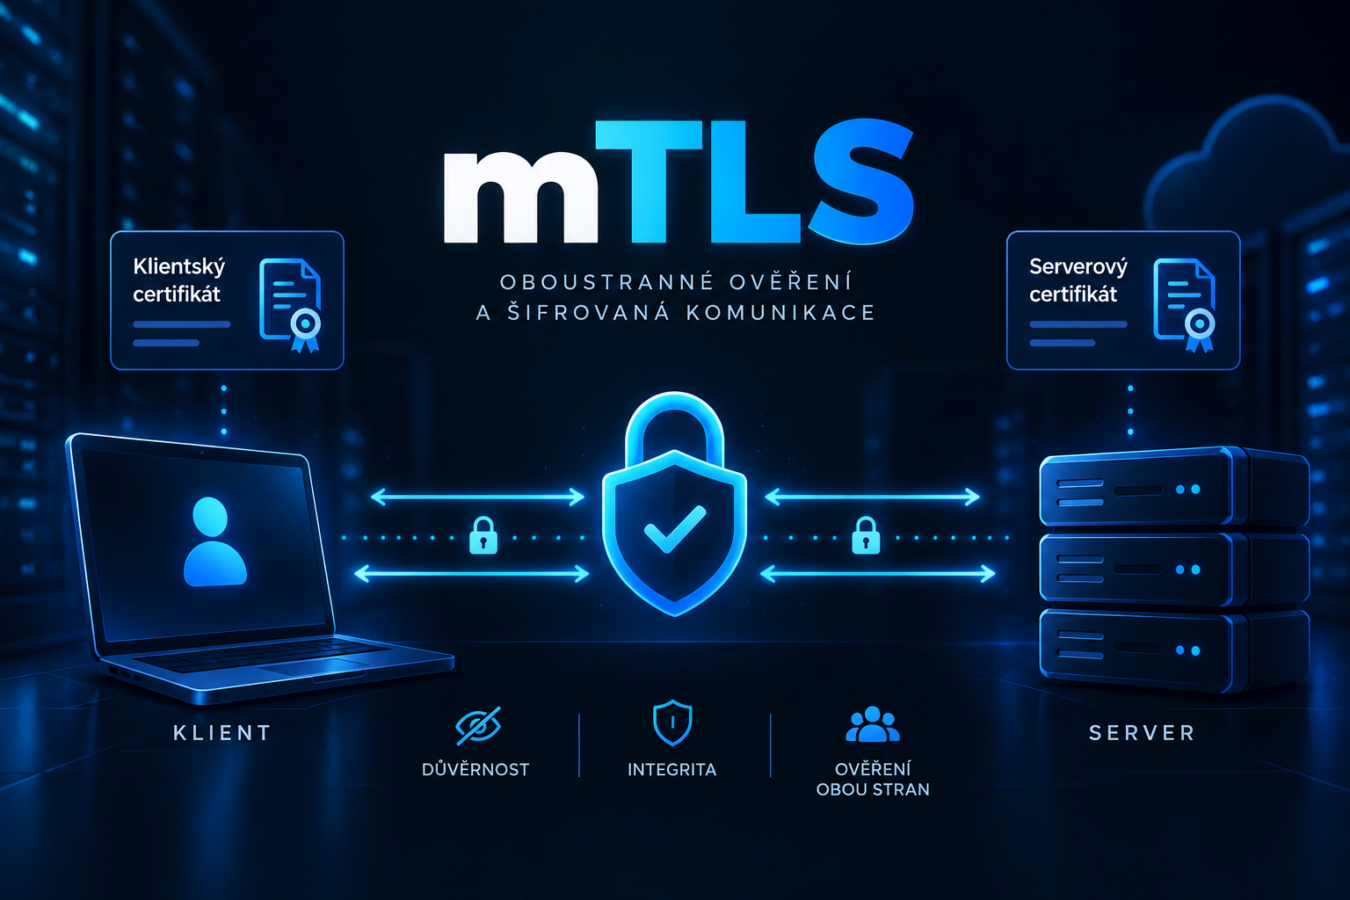
Zkratka mTLS znamená mutual Transport Layer Security, tedy vzájemné ověřování při navazování zabezpečeného spojení. Nejde o nový způsob šifrování. Jde o použití TLS, při kterém si identitu pomocí certifikátů ověří obě strany komunikace.
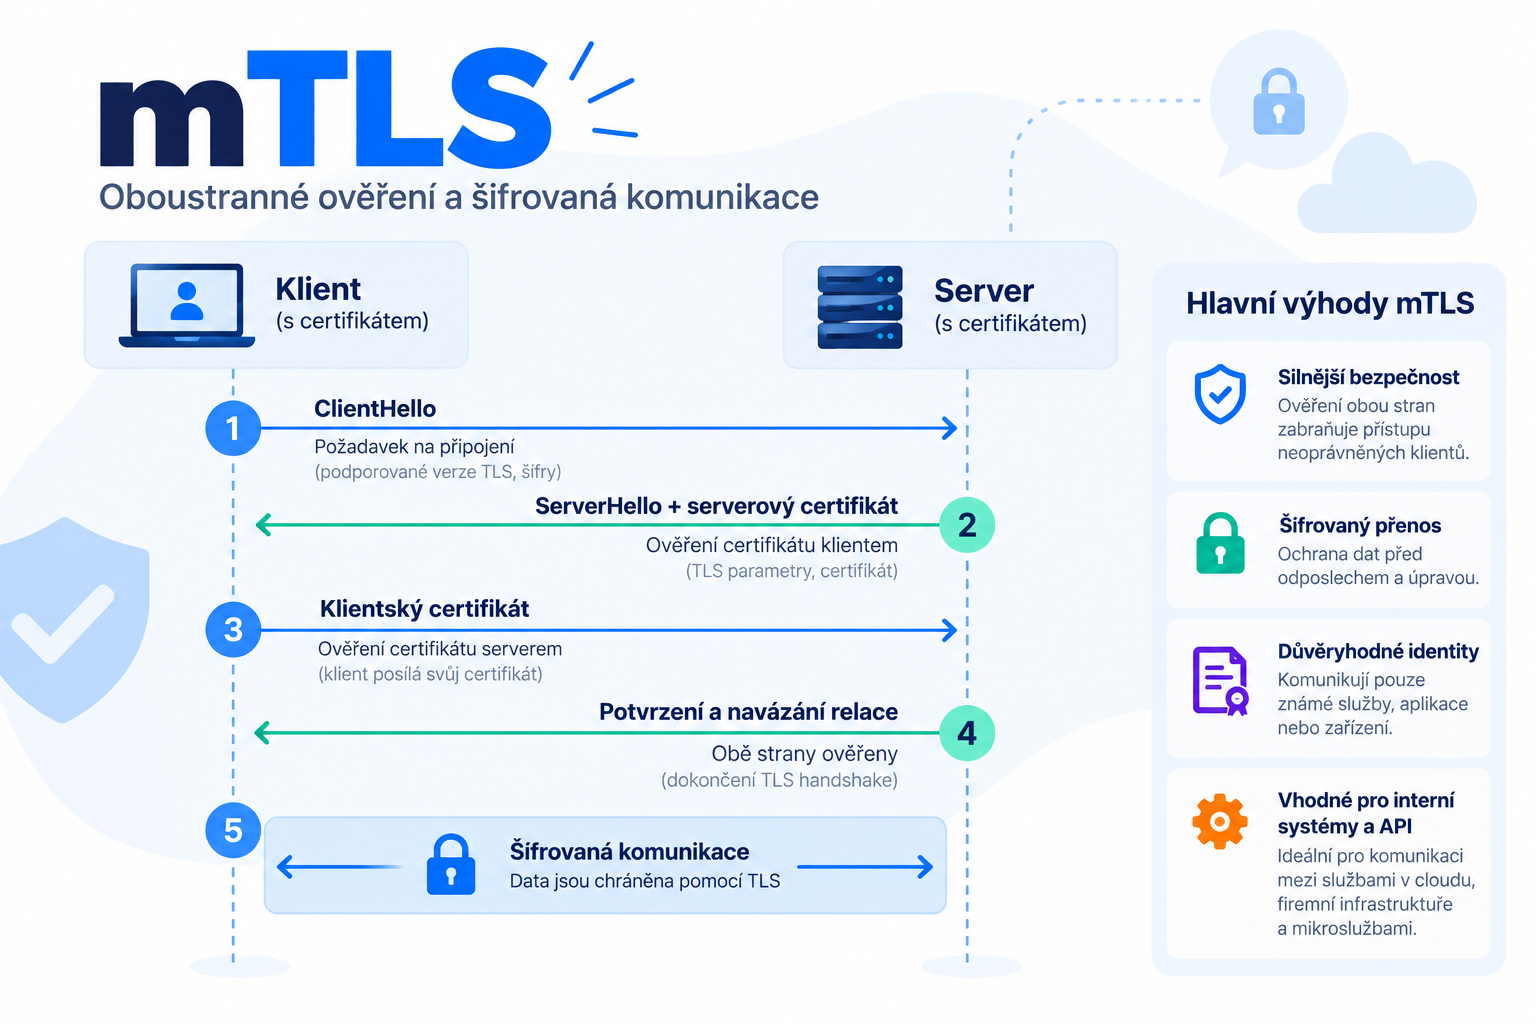
Rozdíl je nejlépe vidět na běžném HTTPS. Když otevřete internetový obchod, prohlížeč ověří certifikát jeho serveru, aby věděl, že komunikuje se správným webem. Obchod však z tohoto kroku ještě nezjistí, kdo web otevřel. Návštěvníka může později poznat třeba podle přihlášení k účtu.
U mTLS požádá server při navazování spojení také o klientský certifikát. Jeho prostřednictvím může ověřit identitu připojující se aplikace nebo zařízení dříve, než začne zpracovávat požadavek.
Klientem přitom nemusí být člověk s prohlížečem. V technickém smyslu je to strana, která spojení navazuje – například firemní aplikace volající API, jiný server, reverzní proxy nebo zařízení internetu věcí.
Představte si dvě služby ve firmě, z nichž jedna předává druhé údaje o objednávkách. mTLS umožní první službě ověřit cílový server a cílovému serveru ověřit službu, která mu data posílá.
Certifikát obsahuje mimo jiné veřejný klíč a údaje, podle nichž lze klienta identifikovat. Aby mu server důvěřoval, musí umět ověřit jeho vydavatele a rozhodnout, které klientské identity přijímá.
Klient zároveň pomocí svého soukromého klíče prokáže, že předložený certifikát skutečně používá oprávněně. Výsledkem je šifrované spojení se vzájemně ověřenými stranami. Samotné ověření ovšem ještě neříká, jaké konkrétní operace smí klient v aplikaci provádět.
Kdy dává mTLS smysl
mTLS se hodí tam, kde je okruh klientů známý a server potřebuje ověřit jejich identitu ještě před zpracováním požadavku. V praxi jde například o:
- Komunikaci mezi interními službami. Objednávková aplikace volá platební službu nebo se jedna část systému připojuje k internímu API. Provozovatel se nechce spoléhat jen na to, z jaké sítě požadavek přišel. Každá služba proto získá vlastní identitu a obě strany spojení se vzájemně ověří. S tímto principem pracují například SPIFFE a SPIRE.
- API pro známé partnery a aplikace. Server může přijímat spojení pouze od klientů s důvěryhodným certifikátem. To se hodí při propojení dvou firemních systémů nebo pro zařízení, která komunikují s API. Cloudflare mezi příklady využití uvádí také služby, mobilní aplikace a zařízení internetu věcí.
- Přístup z firemních zařízení. Klientský certifikát může být podmínkou pro připojení k citlivé interní službě. Server díky němu ověří schválené zařízení. Pokud potřebuje znát i konkrétního uživatele, musí jej ověřit další metodou.
U mobilních aplikací je potřeba pečlivě vyřešit ochranu soukromého klíče. Certifikát vložený stejně do všech instalací by totiž neprokazoval identitu jednotlivého zařízení.
Co mTLS neřeší samo
Úspěšné ověření klientského certifikátu odpovídá především na otázku „kdo navázal spojení?“. Odpověď na otázku „co smí dělat?“ musí dát aplikace nebo pravidla přístupu. Jedna služba může mít právo číst objednávky, ale nesmí měnit fakturační údaje. Platný certifikát by jí neměl automaticky otevřít všechny funkce.
mTLS také nemusí být vhodné pro každý veřejný web. Aby se mohl klient certifikátem prokázat, musí jej nejprve získat a bezpečně používat. U velkého počtu běžných návštěvníků by distribuce a správa certifikátů přístup zbytečně komplikovala.
U mobilních aplikací je zase nutné promyslet ochranu soukromého klíče. Jeden certifikát vložený do všech kopií aplikace nedokáže odlišit jednotlivá zařízení.
Nejtěžší bývá správa certifikátů
U mTLS nestačí klientský certifikát jednou vydat. Je nutné vědět, která služba nebo zařízení jej používá, kde je nasazený a kdy vyprší. Soukromý klíč musí zůstat chráněný a certifikát je potřeba včas obnovit. Při ztrátě zařízení nebo ukončení spolupráce s partnerem musí být možné jeho přístup odebrat.
Záleží také na správném typu certifikátu. Pro ověřování mezi systémy nabízí SSLmarket například DigiCert X9 PKI for TLS s podporou klientské autentizace. V jiných prostředích může dávat smysl privátní certifikační autorita.
S větším počtem klientů pomáhá automatizace. DigiCert Trust Lifecycle Manager umožňuje centrálně sledovat a spravovat životní cyklus certifikátů. Pro jejich distribuci a obnovu na koncových zařízeních nabízí SSLmarket také KeyTalk CKMS. Výběr řešení závisí na tom, zda se certifikátem prokazují interní služby, zařízení nebo externí partneři.
Důvěra na obou stranách spojení
mTLS umožňuje ověřit obě strany spojení ještě předtím, než si začnou předávat data. Nejvíce se uplatní při komunikaci mezi interními službami, v partnerských API nebo při přístupu ze schválených zařízení. Server díky klientskému certifikátu ví, komu spojení povoluje.
Samotný certifikát ale zabezpečení celé aplikace nevyřeší. Je potřeba určit, co ověřený klient smí dělat, chránit jeho soukromý klíč a zajistit včasnou obnovu či odebrání certifikátu. Právě dobře nastavená správa rozhoduje o tom, zda bude mTLS spolehlivě fungovat i při větším počtu služeb a zařízení.